SMTP AUTH wird abgeschaltet: Warum Scanner und Fachanwendungen jetzt ein Relay brauchen
Ende Dezember 2026 schaltet Microsoft in Exchange Online die einfache Anmeldung für SMTP AUTH standardmäßig ab. Was nach einer Randnotiz klingt, trifft in fast jedem Unternehmen genau die Geräte, an die niemand denkt: das Multifunktionsgerät im Flur, die Sicherungssoftware, die USV, die Warenwirtschaft. Sie alle senden heute mit Benutzername und Kennwort – und morgen gar nicht mehr.
Was Microsoft genau ändert
Microsoft entfernt die Basic-Authentifizierung für die SMTP-Client-Übermittlung (SMTP AUTH, Port 587) aus Exchange Online. Nach dem aktuellen Zeitplan aus dem Januar 2026 gilt:
| Zeitpunkt | Was passiert |
|---|---|
| Ende Dezember 2026 | SMTP AUTH mit Benutzername und Kennwort ist in bestehenden Mandanten standardmäßig aus. Admins können es vorübergehend wieder einschalten. |
| Neue Mandanten | Basic Auth für SMTP AUTH steht gar nicht mehr zur Verfügung. |
| Zweites Halbjahr 2027 | Microsoft kündigt das endgültige Abschaltdatum an. Danach gibt es keinen Schalter mehr. |
Der Ausweg, den Microsoft vorsieht, heißt OAuth 2.0. Genau das ist das Problem: Ein Großteil der Geräte und Programme, die heute per SMTP senden, beherrscht OAuth nicht – und wird es auch nie lernen. Für ältere Multifunktionsgeräte gibt es keine neue Firmware mehr, Fachanwendungen hängen am Update-Zyklus des Herstellers, und manche Software wird schlicht nicht mehr gepflegt.
Erst einmal: Wer sendet bei Ihnen überhaupt per SMTP AUTH?
Bevor Sie etwas umbauen, verschaffen Sie sich einen Überblick. Im Exchange Admin Center zeigt der Bericht Berichte → Nachrichtenfluss → SMTP AUTH-Clients, welche Konten sich in den letzten Tagen per SMTP AUTH angemeldet haben. Per PowerShell sehen Sie, wo SMTP AUTH aktuell erlaubt ist:
Connect-ExchangeOnline

# Mandantenweite Einstellung (True = SMTP AUTH aus)
Get-TransportConfig | Format-List SmtpClientAuthenticationDisabled

# Postfächer, bei denen SMTP AUTH ausdrücklich erlaubt ist
Get-CASMailbox -ResultSize Unlimited |
    Where-Object { $_.SmtpClientAuthenticationDisabled -eq $false } |
    Select-Object PrimarySmtpAddress, SmtpClientAuthenticationDisabled
In der Praxis tauchen dabei fast immer dieselben Kandidaten auf: scanner@, backup@, noreply@, usv@ – Postfächer, deren Kennwort seit Jahren in irgendeinem Gerät steht und das niemand mehr ändern möchte, weil danach „der Drucker nicht mehr geht“.
Die Alternativen von Microsoft – und ihre Haken
| Weg | Funktioniert, wenn … | Haken |
|---|---|---|
| SMTP AUTH mit OAuth | das Gerät oder Programm OAuth unterstützt | Die meisten Scanner und viele Fachanwendungen können es nicht. |
| Direct Send | nur an Empfänger im eigenen Mandanten gesendet wird | Keine Anmeldung, keine Zuordnung zum Gerät; externe Empfänger gehen nicht. Viele Admins sperren Direct Send inzwischen bewusst, weil es für Spoofing missbraucht wird. |
| SMTP-Relay über Connector | eine feste öffentliche IP oder ein Zertifikat für den Connector vorhanden ist | Port 25 ausgehend muss offen sein, jede Leitung und jeder Standort braucht passende Regeln – und unterscheiden lässt sich nur nach IP, nicht nach Gerät. |
| Microsoft Graph direkt | die Anwendung dafür programmiert ist | Für Geräte ausgeschlossen, für Fremdsoftware Sache des Herstellers. |
Jeder dieser Wege löst einen Teil des Problems. Keiner davon löst es für das, was in einem typischen Netz tatsächlich steht: ein bunter Mix aus Geräten, die nur „Server, Port, Benutzer, Kennwort“ kennen.
Die Lücke schließen: ein lokales Relay, das über Microsoft Graph zustellt
Genau für diese Lücke habe ich das ISW M365 SMTP Relay gebaut. Es läuft als Windows-Dienst auf einem vorhandenen Server im eigenen Netz. Die Geräte senden weiter ganz normal per SMTP – nur nicht mehr an Exchange Online, sondern an das Relay. Das Relay stellt die Nachrichten dann über Microsoft Graph zu, angemeldet mit einem Zertifikat statt mit einem Kennwort.
| Schritt | Was passiert |
|---|---|
| 1. Annahme | Das Gerät sendet per SMTP an das Relay (Port 25 oder 587, auf Wunsch mit STARTTLS) und meldet sich mit einem eigenen Gerätezugang an – oder wird bei Altgeräten über seine feste IP erkannt. |
| 2. Prüfung | Erlaubtes Netz, Empfängerdomänen, Größe und Senderate werden geprüft, die Nachricht landet in einer lokalen Warteschlange. |
| 3. Zustellung | Der Dienst meldet sich mit Zertifikat an Entra ID an und sendet über Microsoft Graph aus dem freigegebenen Absenderpostfach – auch große Scans mit vielen Seiten. |
Am Gerät ändert sich nur der Servername. Kein Firmware-Update, kein Austausch, kein Warten auf den Hersteller. Und weil SMTP AUTH dabei gar nicht mehr im Spiel ist, ist die Abschaltung für diese Geräte schlicht kein Thema mehr.
Mehr als ein Ersatz: Was dabei sicherer wird
Das Relay ersetzt nicht nur, was Microsoft abschaltet. Es räumt gleich ein paar Altlasten mit auf, die bei SMTP AUTH immer mitgelaufen sind:
- Kein Postfach-Kennwort mehr im Gerät. Jedes Gerät bekommt einen eigenen Zugang nur für das Relay. Wird ein Drucker ausgetauscht oder kompromittiert, sperren Sie genau diesen Zugang – das Postfach bleibt unberührt.
- Senderecht nur für ausgewählte Postfächer. Über Exchange RBAC for Applications darf die App ausschließlich aus den Postfächern einer eigenen Gruppe senden. Ein Zugriff auf andere Postfächer des Mandanten ist ausgeschlossen.
- Zertifikat statt Geheimnis. Der private Schlüssel liegt nicht exportierbar im Computerspeicher des Servers. Kein Clientgeheimnis, das alle 24 Monate abläuft und irgendwo im Klartext landet.
- Schutz vor Missbrauch. Erlaubte Netze, Empfängerdomänen je Gerät, Senderate pro Stunde und eine Sperre nach Fehlanmeldungen verhindern, dass ein übernommenes Gerät das Postfach für Spam missbraucht – und Microsoft es als „eingeschränkten Absender“ sperrt.
- Nachvollziehbarkeit. Jede Annahme, Ablehnung und Zustellung steht mit Grund im Protokoll und im Windows-Ereignisprotokoll. Bei der Frage „Ist der Scan rausgegangen?“ gibt es endlich eine Antwort.
- Nichts geht verloren. Fällt die Internetleitung aus, bleibt die Nachricht in der Warteschlange und wird später zugestellt. Endgültige Fehler meldet das Relay per Mail.
Umsetzung in der Praxis
Die Einrichtung führt ein Assistent in acht Schritten durch. Im Kern sieht der Ablauf so aus:
- Ein Absenderpostfach im Mandanten anlegen, idealerweise ein freigegebenes Postfach wie scanner@firma.de.
- Relay installieren; der Assistent prüft die Voraussetzungen und installiert fehlende PowerShell-Module selbst.
- Mandant verbinden: App-Registrierung, Zertifikat, Absendergruppe und Senderecht werden automatisch angelegt.
- Testmail senden, dann je Gerät einen Zugang anlegen und den Gerätetest laufen lassen.
- Im Gerät nur den SMTP-Server auf das Relay umstellen.
- Wenn alle Geräte über das Relay laufen: SMTP AUTH im Mandanten und an den Postfächern abschalten und die alten Postfach-Kennwörter ändern.
# Zum Schluss: SMTP AUTH mandantenweit abschalten
Set-TransportConfig -SmtpClientAuthenticationDisabled $true

# und an einzelnen Postfächern, an denen es ausdrücklich erlaubt war
Set-CASMailbox -Identity scanner@firma.de -SmtpClientAuthenticationDisabled $true
Fallstricke, die Sie kennen sollten
- Rechte brauchen Zeit. Neue Freigaben über RBAC for Applications wirken in Exchange Online nach bis zu 30 Minuten. Eine erste Testmail, die direkt nach der Einrichtung scheitert, ist meist kein Fehler.
- Absender muss ein echtes Postfach sein. Ein Alias eines anderen Postfachs reicht nicht. Für eigene Absenderadressen ein freigegebenes Postfach anlegen.
- Gesendete Elemente wachsen. Jede Nachricht landet im Ordner „Gesendete Elemente“ des Absenderpostfachs. Bei vielen großen Scans lohnt eine Aufbewahrungsrichtlinie.
- Sendegrenzen gelten weiter. Exchange Online begrenzt Empfänger pro Tag und die maximale Nachrichtengröße je Postfach. Für Newsletter ist ein Relay nicht gedacht.
- Nicht bis zum letzten Tag warten. Wer erst im Dezember anfängt, entdeckt die vergessenen Geräte, wenn sie bereits nicht mehr senden.
Compliance-Bezug
Die Umstellung ist nicht nur Pflicht, sie hilft auch beim Nachweis: Weg von geteilten Kennwörtern in Geräten, hin zu Zertifikat, eigenen Zugängen und Protokollierung. Das zahlt auf BSI IT-Grundschutz ORP.4 (Identitäts- und Berechtigungsmanagement) und OPS.1.1.5 (Protokollierung) ein, auf ISO 27001:2022 A.5.17 und A.8.5 (Authentisierungsinformationen, sichere Authentisierung) sowie auf die Risikomanagementmaßnahmen nach NIS2 Art. 21 – Zugriffskontrolle, Kryptografie und sichere Authentisierung.
Fazit
Die Abschaltung von SMTP AUTH ist richtig – Kennwörter im Klartext auf Druckern und in Konfigurationsdateien gehören nicht mehr in eine moderne Umgebung. Nur lässt Microsoft genau die Geräte im Regen stehen, die am wenigsten dafür können. Ein lokales Relay mit Zustellung über Microsoft Graph schließt diese Lücke, ohne dass ein einziges Gerät ausgetauscht werden muss – und macht den Mailversand aus dem Netz nebenbei sicherer und nachvollziehbarer als vorher. Der beste Zeitpunkt für die Umstellung ist jetzt, solange der Schalter noch als Rückfallebene da ist.
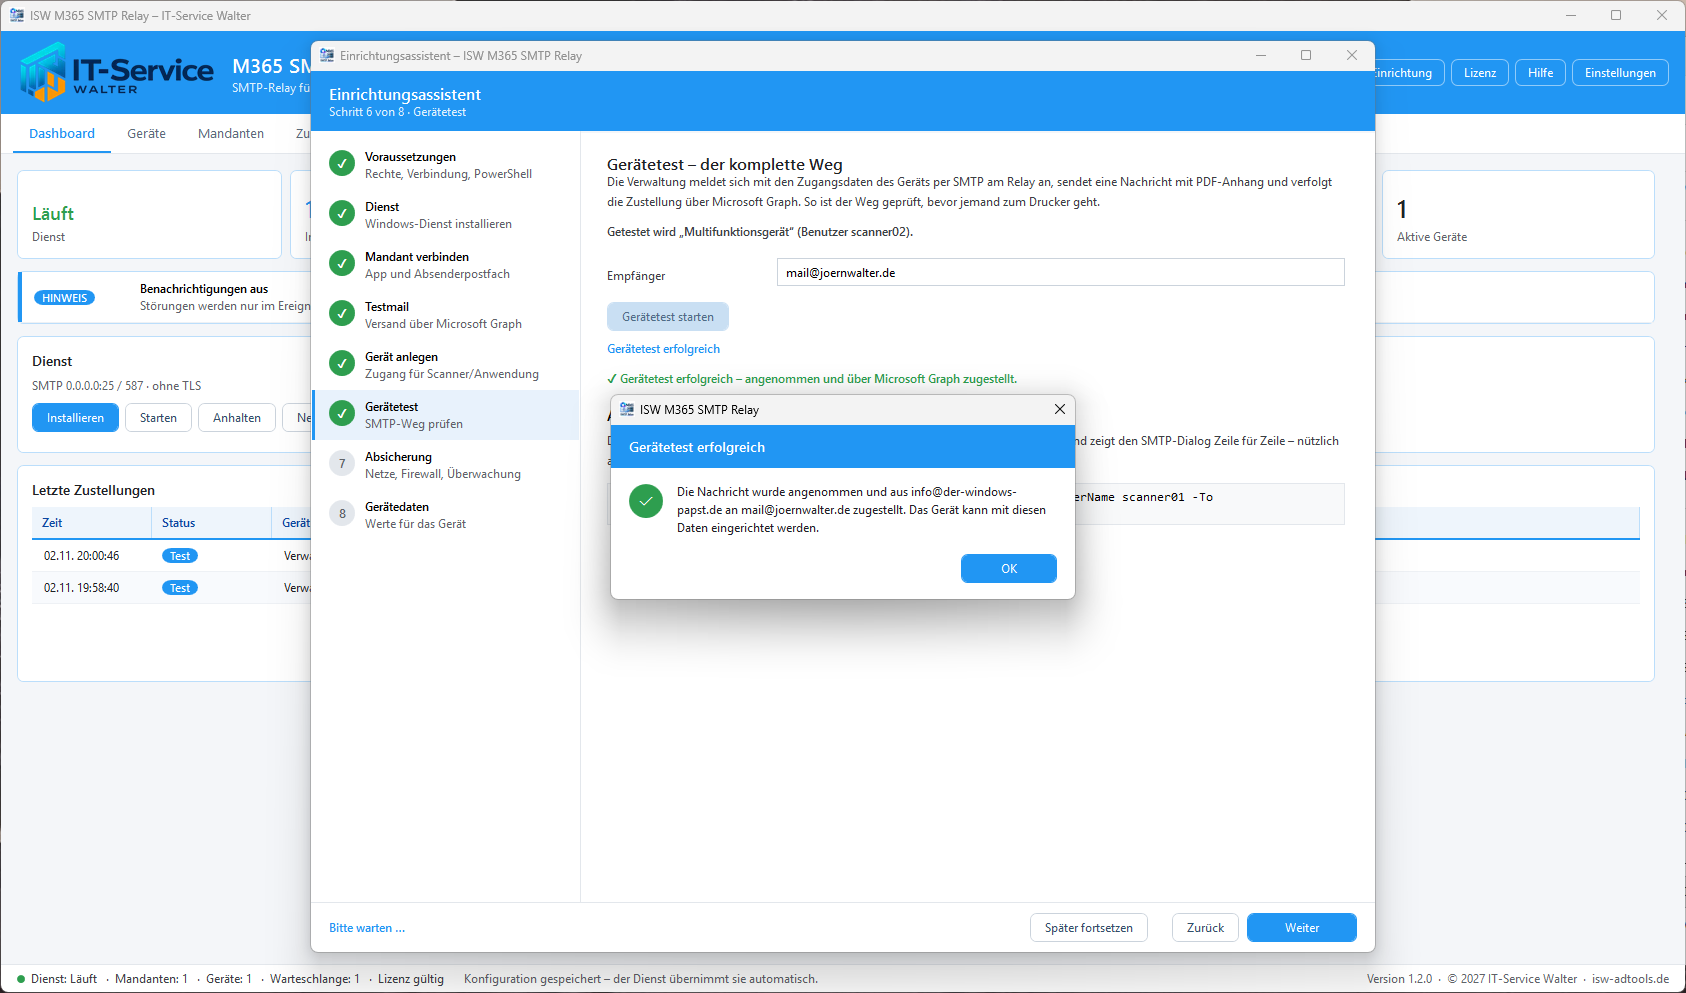
M365 SMTP Relay – Scanner und Anwendungen senden weiter per SMTP, zugestellt über Microsoft Graph mit Zertifikat.
Exchange SMTP Tester – SMTP-Verbindungen und Anmeldung schnell prüfen, bevor der Helpdesk klingelt.
Exchange SMTP Security Analyzer – anonyme SMTP-Verbindungen und offene Relays auf Exchange-Servern aufdecken.
E-Mail Security Analyzer – SPF, DKIM und DMARC der Absenderdomänen prüfen.
Quellen: Microsoft Exchange Team Blog – „Exchange Online to retire Basic auth for Client Submission (SMTP AUTH)“, aktualisierter Zeitplan Januar 2026; Microsoft Learn – „Deprecation of Basic authentication in Exchange Online“; Microsoft Learn – „Role Based Access Control for Applications in Exchange Online“.
