Zum Inhalt springen
IT-Service Walter Windows Blog

Der Windows Papst – IT Blog Walter

Anleitungen & Infos rund um die IT

Blog Suche

  • Der Windows Papst
  • Wer bin ich
    • Unterstützung per PayPal
    • Mein Hobby
  • Admin und Compliance Software
  • Impressum
    • Disclaimer
  • Datenschutz
  • Cookie-Richtlinie

Du bist hier:

  • Startseite
  • 2022
  • März
  • 10
  • gMSA Account per Remote erstellen und einrichten
gMSA Account per Remote erstellen und einrichten

gMSA Account per Remote erstellen und einrichten

10. März 2022 Jörn Walter Windows Server 2022

Group Managed Service Account per Invoke-Command managen

Managed Service Account müssen selbstverständlicherweise nicht direkt auf einem Domänen-Controller erstellt und eingerichtet werden. In vielen Unternehmen gibt es dafür administrative Workstations oder Server.

gMSA Account per Remote erstellen und einrichten

Die Umsetzung erfolgt in diesem Fall von einer Windows 11 Workstation aus und ich verzichte auf die Erstellung einer Security Group. Der Vorteil liegt darin, dass das Zielsystem so nicht neugestartet werden muss. Also das System, welches mit dem gMSA Account ausgestattet werden soll.

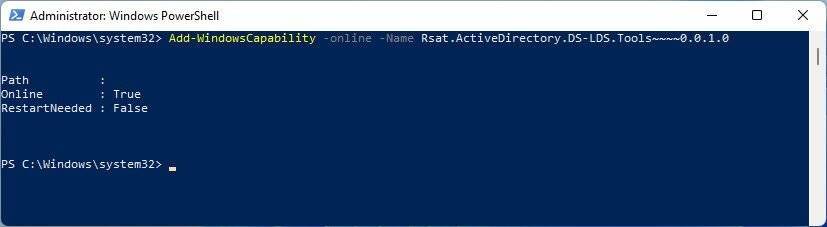
# Auf der Admin-Workstation die RSAT Tools installieren falls nicht vorhanden
Add-WindowsCapability -online -Name Rsat.ActiveDirectory.DS-LDS.Tools~~~~0.0.1.0
Add-WindowsFeature RSAT-AD-PowerShell # Windows Server
gMSA Account per Remote erstellen und einrichten

# Root-Key über die Admin Workstation erstellen falls nicht vorhanden
Invoke-Command -ComputerName DC1 -ScriptBlock {Add-KdsRootKey -EffectiveTime ((Get-Date).AddHours(-10))}

# Root-Key über einen entfernten DC erstellen falls nicht vorhanden
Invoke-Command -ComputerName DC1 -ScriptBlock {Add-KdsRootKey -EffectiveImmediately}

gMSA RootKey erzeugen

# Root Key prüfen
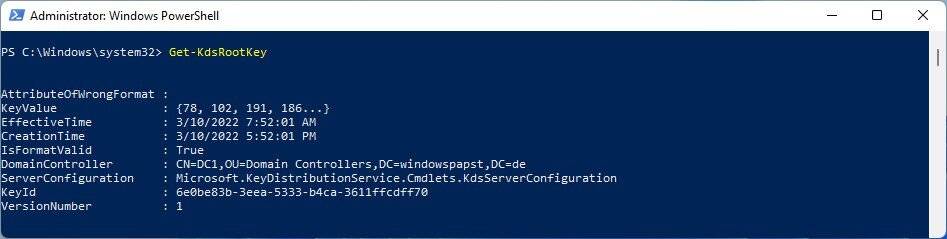
Get-KdsRootKey

KDS Root Key

# gMSA Account über die Admin Workstation erstellen und Details abfragen
New-ADServiceAccount -Name gMSA1$ -DNSHostname gMSA.windowspapst.de -PassThru
Get-ADServiceAccount -Identity gMSA1$ -Properties *

# gMSA Account über den entfernten DC erstellen und Details abfragen
Invoke-Command -ComputerName DC1 -ScriptBlock {New-ADServiceAccount -Name gMSA1$ -DNSHostname gMSA.windowspapst.de -PassThru
Get-ADServiceAccount -Identity gMSA1$ -Properties *}

gMSA Account erstellen und prüfen

# gMSA Account härten (Encryption Type) und Zielsystem zuweisen
Set-ADServiceAccount -Identity gMSA1 -KerberosEncryptionType “AES128, AES256” -PrincipalsAllowedToRetrieveManagedPassword “DC1$”,”DC2$” -PassThru

gMSA Kerberos Encryption Type

# Abfragen welches Zielsystem das Password abfragen darf (DC1, DC2)
Get-ADServiceAccount -Identity gMSA1 -Properties PrincipalsAllowedToRetrieveManagedPassword

PrincipalsAllowedToRetrieveManagedPassword

Und so entfernt man einen gMSA Account ohne Sicherheitsgruppe

https://www.der-windows-papst.de/2022/03/11/uninstall-group-managed-service-account/

AccountADServiceAccountgmsaInstallinvoke-commandKontoPrincipalsAllowedToRetrieveManagedPasswordRemote

2 Kommentare

  1. Pingback: Uninstall Group Managed Service Account - Der Windows Papst - IT Blog Walter
  2. Pingback: Unterschied Managed Service Account & Group Managed Service Account - Der Windows Papst - IT Blog Walter

Die Kommentare sind geschlossen.

Kategorien

  • ADMX Vorlagen & Tools (3)
  • Allgemein (797)
  • Gruppenrichtlinien (49)
  • Internet (59)
  • Netzwerk (121)
  • Office & Exchange (265)
  • Security (306)
  • Skripte (543)
  • Windows 10 (221)
  • Windows 11 (43)
  • Windows 7 (76)
  • Windows 8 (68)
  • Windows Server 2008 (8)
  • Windows Server 2012 (91)
  • Windows Server 2016 (83)
  • Windows Server 2019 (107)
  • Windows Server 2022 (19)
  • Windows Server 2025 (36)
  • Zertifikate (117)

Archiv

Blogverzeichnisse

TopBlogs.de das Original - Blogverzeichnis | Blog Top Liste

Auszeichnung

DIIND_SIEGEL_Business_Innovator_IT-Service-Walter

Aktuelle Themen

  • Elektronikprojekte für die Fertigung vorbereiten
    6. Oktober 2026
  • Digitale Identität und Signatur: Das ist Namirial im Überblick
    6. Oktober 2026
  • Exchange Server: V2-Sicherheitsupdates schließen CVE-2026-96940 – KB5129955 ist aufgeklärt
    3. Oktober 2026
  • ExchangeOnlineManagement: installierte Version prüfen und das Modul sauber aktualisieren
    3. Oktober 2026
  • PC Tuning Software für ein schnelles, schlankes und sicheres Windows
    2. Oktober 2026
  • Kerberos ohne RC4: Drei Monate nach dem endgültigen Aus – wo es in der Praxis noch hakt
    2. Oktober 2026
  • Exchange Online: Das automatisch erweiterbare Archiv wächst auf 3 TB – was Administratoren wissen müssen
    2. Oktober 2026
  • 974 CVEs und die Drei-Tage-Regel: Wie schnell darf man patchen, wenn die Updates selbst Server lahmlegen?
    2. Oktober 2026
  • So schützen Sie Windows in Ihrem Unternehmen ohne unnötige Kosten
    2. Oktober 2026
  • Zeigen Sie mir März – Anmeldeprotokolle, die einem Prüfer standhalten
    1. Oktober 2026
Copyright Jörn Walter 2027