Antivirus Ausnahmen konfigurieren
Immer wieder mal stelle ich fest, das die Anforderungen an eine Exchange Installation nicht ganzheitlich umgesetzt werden. Zum einen wird oft vergessen die Clustergröße bei der Formatierung des Datenträgers für die Datenbanken anzupassen, sowie vergessen wird, die Ausnahmen im Windows Defender für Ordner, Dateien und Diensten einzustellen.
Es wurde auch keine Alternative zum Windows Defender eingesetzt.

Windows Defender Antivirus für Exchange Server konfigurieren
Das lässt sich mit 3 kleinen Befehlen auch im Nachgang in Ordnung bringen.
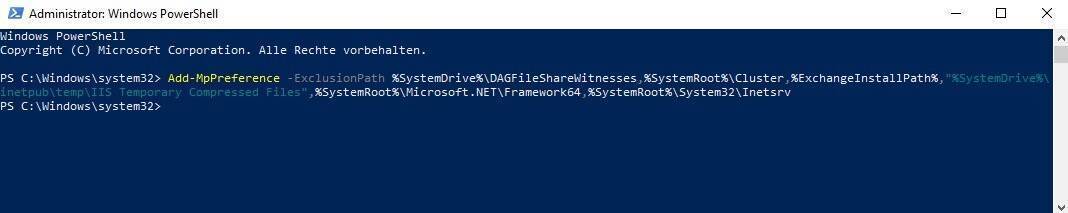
Windows Antivirus Defender Ausnahmen für Exchange – Ordner
Add-MpPreference -ExclusionPath %SystemDrive%\DAGFileShareWitnesses,%SystemRoot%\Cluster,%ExchangeInstallPath%,“
%SystemDrive%\inetpub\temp\IIS Temporary CompressedFiles“,
%SystemRoot%\Microsoft.NET\Framework64,%SystemRoot%\System32\Inetsrv
Mit der Ankündigung vom 23.2.2023 empfiehlt Microsoft folgende Pfade nicht mehr in die Ausnahme aufzunehmen:
%SystemRoot%\Microsoft.NET\Framework64\v4.0.30319\Temporary ASP.NET Files
%SystemRoot%\System32\Inetsrv
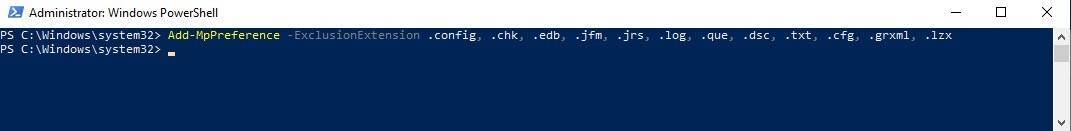
Windows Antivirus Defender Ausnahmen für Exchange – Dateien
Add-MpPreference -ExclusionExtension .config, .chk, .edb, .jfm, .jrs, .log, .que, .dsc, .txt, .cfg, .grxml, .lzx
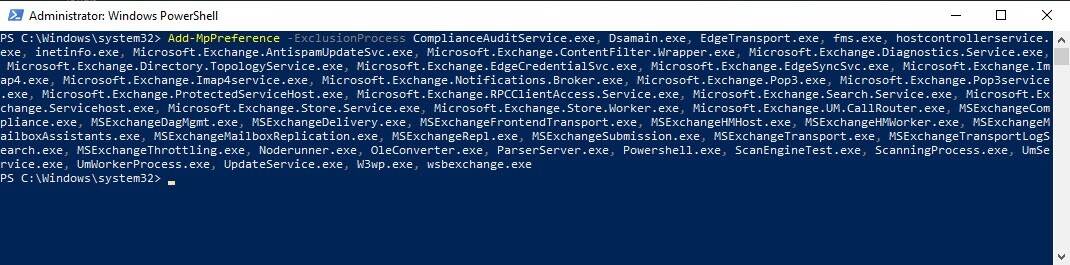
Windows Antivirus Defender Ausnahmen für Exchange – Dienste
Add-MpPreference -ExclusionProcess ComplianceAuditService.exe, Dsamain.exe, EdgeTransport.exe, fms.exe, hostcontrollerservice.exe, inetinfo.exe, Microsoft.Exchange.AntispamUpdateSvc.exe, Microsoft.Exchange.ContentFilter.Wrapper.exe, Microsoft.Exchange.Diagnostics.Service.exe, Microsoft.Exchange.Directory.TopologyService.exe, Microsoft.Exchange.EdgeCredentialSvc.exe, Microsoft.Exchange.EdgeSyncSvc.exe, Microsoft.Exchange.Imap4.exe, Microsoft.Exchange.Imap4service.exe, Microsoft.Exchange.Notifications.Broker.exe, Microsoft.Exchange.Pop3.exe, Microsoft.Exchange.Pop3service.exe, Microsoft.Exchange.ProtectedServiceHost.exe, Microsoft.Exchange.RPCClientAccess.Service.exe, Microsoft.Exchange.Search.Service.exe, Microsoft.Exchange.Servicehost.exe, Microsoft.Exchange.Store.Service.exe, Microsoft.Exchange.Store.Worker.exe, Microsoft.Exchange.UM.CallRouter.exe, MSExchangeCompliance.exe, MSExchangeDagMgmt.exe, MSExchangeDelivery.exe, MSExchangeFrontendTransport.exe, MSExchangeHMHost.exe, MSExchangeHMWorker.exe, MSExchangeMailboxAssistants.exe, MSExchangeMailboxReplication.exe, MSExchangeRepl.exe, MSExchangeSubmission.exe, MSExchangeTransport.exe, MSExchangeTransportLogSearch.exe, MSExchangeThrottling.exe, Noderunner.exe, OleConverter.exe, ParserServer.exe, Powershell.exe, ScanEngineTest.exe, ScanningProcess.exe, UmService.exe, UmWorkerProcess.exe, UpdateService.exe, W3wp.exe, wsbexchange.exe
Mit der Ankündigung vom 23.2.2023 empfiehlt Microsoft folgende Prozesse nicht mehr in die Ausnahme aufzunehmen:
%SystemRoot%\System32\WindowsPowerShell\v1.0\PowerShell.exe
%SystemRoot%\System32\inetsrv\w3wp.exe
Ausführen von Windows-Antivirensoftware auf Exchange-Servern
Was ist der Grund?
Das größte potenzielle Problem besteht darin, dass ein Windows-Antivirenprogramm eine geöffnete Protokolldatei oder Datenbankdatei, die Exchange ändern muss, sperren oder unter Quarantäne stellen könnte. Dies kann schwerwiegende Fehler in Exchange Server verursachen und möglicherweise auch 1018-Ereignisprotokollfehler generieren. Daher ist es sehr wichtig, diese Dateien von der Überprüfung durch das Windows-Antivirenprogramm auszuschließen.